超越COSO和ISO 一文读透风险管理和企业管理的整合
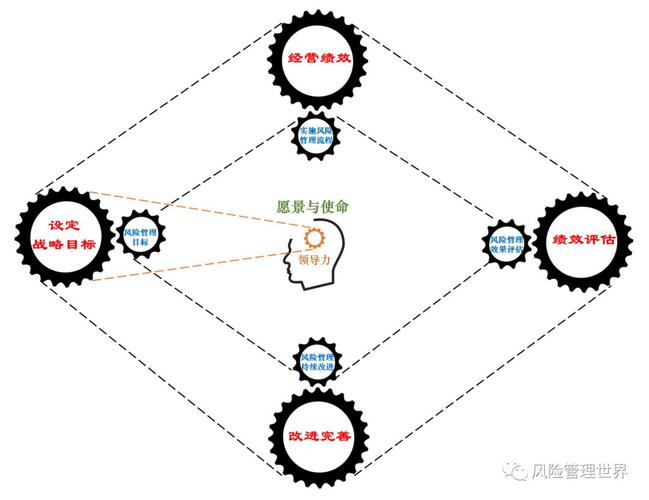
在当今复杂多变的商业环境中,风险管理早已不再是独立于企业管理之外的合规性任务。传统的COSO和ISO框架为企业提供了风险管理的基石,但若止步于此,企业很容易陷入“两张皮”的困境:一边是厚厚的风险清单,一边是日常的经营决策。真正成熟的企业,懂得将风险管理融入企业管理的血脉,实现二者的有机整合。本文将带你超越单一框架,读透风险管理和企业管理整合的逻辑、路径与价值。
一、为何要整合?——从“附加”到“内置”
COSO委员会发布的《企业风险管理——整合框架》和ISO 31000标准,都强调风险管理应贯穿于企业战略和运营的始终。然而在实际操作中,许多企业仍将风险管理视为一项独立工作,由风险管理部门牵头,各业务部门配合填报表格。这种模式导致风险管理与企业管理脱节:战略制定时很少考虑风险偏好,运营决策时鲜有风险评估,绩效考核时不含风险调整。
整合的核心在于,风险管理不是企业管理的“附加题”,而是“内置程序”。正如人体免疫系统与生理机能不能分割,企业的风险应对能力必须内化到战略规划、资源配置、流程设计、绩效评价等管理职能中。整合的目标是让风险管理成为管理者日常思考的一部分,而非额外负担。
二、超越COSO和ISO:框架只是起点
COSO和ISO为企业提供了通用的语言和结构,例如COSO的五个要素(治理与文化、战略与目标设定、执行、评估与修正、信息沟通与报告)和ISO 31000的八个原则。这些框架帮助我们系统化地识别、评估和应对风险,但若机械套用,容易变成“为合规而合规”。
超越框架,意味着企业需要根据自身行业特点、发展阶段、文化基因,构建定制化的整合模式。例如,一家创新驱动的科技公司和一家重资产的制造企业,风险管理的重点和整合方式必然不同。框架提供的是“骨架”,企业需要注入“血肉”——即与业务深度融合的流程、工具和决策机制。
三、整合的五大路径
1. 战略层面的整合:风险偏好与战略目标对齐
企业制定战略时,应同步明确风险偏好和风险容忍度。例如,选择激进扩张战略,就需接受较高的市场风险和流动性风险;选择稳健经营,就需规避高杠杆。风险管理团队应参与战略研讨,提供风险情景分析,帮助决策层看清不同战略选择下的风险回报。战略地图和平衡计分卡中应包含风险指标。
2. 治理层面的整合:董事会与风险委员会协同
董事会承担最终风险责任,但往往将风险管理全权交给管理层。整合要求董事会下设的风险委员会与审计委员会、战略委员会等紧密协作,确保风险信息在治理层顺畅流动。将风险管理效果纳入高管薪酬,形成正向激励。
3. 运营层面的整合:嵌入业务流程与决策
在采购、生产、销售、研发等核心流程中,嵌入风险识别、评估和控制活动。例如,采购流程中增加供应商风险评级,销售流程中引入客户信用评估。将风险控制点嵌入信息系统,实现自动预警。项目管理中,风险登记册与项目计划同步更新。如此,风险管理不再是“事后救火”,而是“事中控制”。
4. 绩效层面的整合:风险调整后回报
传统的KPI容易诱导过度冒险。整合要求引入风险调整后指标,如RAROC(风险调整资本回报率)、EVA(经济增加值)等。在预算编制和资源配置中,考虑风险资本占用。绩效评价不仅看收益,也看风险敞口。
5. 文化层面的整合:人人都是风险管理者
企业文化应鼓励开放沟通、质疑和报告风险。高层以身作则,在会议中主动讨论风险。培训体系覆盖全员,提升风险意识。建立非惩罚性的风险报告机制,让员工敢于暴露问题。当风险管理成为行为习惯,整合才算真正落地。
四、整合的挑战与应对
整合过程中,企业常面临如下挑战:
- 部门壁垒:风控、合规、内审、业务各自为政。应对:建立跨部门的风险管理委员会,明确牵头部门,统一风险语言。
- 工具繁杂:多个框架和系统导致重复劳动。应对:梳理现有工具,整合到一个平台,简化流程。
- 短期业绩压力:业务部门认为风险管理拖慢决策。应对:用数据说话,展示风险规避带来的长期价值,将风险管理与业务目标绑定。
- 人才短缺:缺乏既懂业务又懂风险的复合型人才。应对:内部培养与外部引进结合,轮岗机制促进融合。
五、整合的价值:从“成本中心”到“价值创造”
当风险管理与企业管理真正整合,企业将获得如下收益:
- 决策更明智:基于风险信息优化战略和运营决策。
- 绩效更稳健:减少意外损失,提升盈利质量。
- 合规更高效:满足监管要求的避免冗余控制。
- 创新更自信:在明确风险边界内大胆尝试。
- 韧性更强大:面对黑天鹅事件能快速响应和恢复。
风险管理不再是负担,而是企业竞争优势的来源。
##
超越COSO和ISO,不是抛弃框架,而是超越其机械应用。风险管理和企业管理的整合,本质是一场管理变革:从分离到融合,从合规到价值,从少数人的职责到全员的行为。唯有如此,企业才能在不确定性的浪潮中行稳致远。读透整合之道,方能驾驭风险,赢在未来。